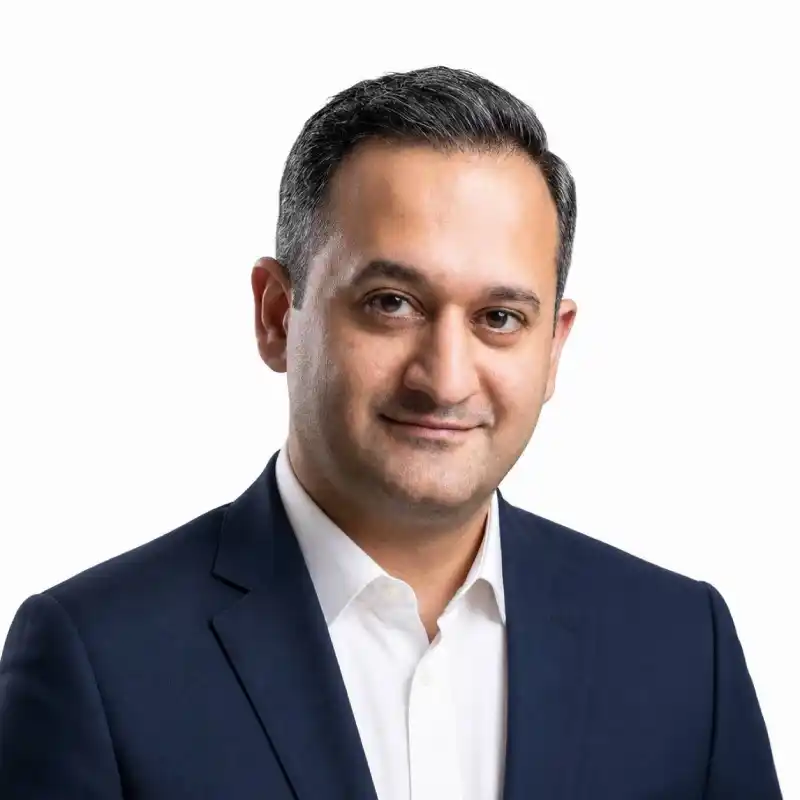

علی رحیمدباغ کیست؟
درباره مدرس – علی رحیمدباغ
تحصیلات
- کارشناسی هوانوردی گرایش مراقبت پرواز-کنترل ترافیک راداری
- کارشناسی مهندسی امنیت فناوری اطلاعات – گرایش امنیت اطلاعات
سوابق اجرایی و شغلی
شرکت پرداخت الکترونیک سامان کیش (SEP): (PSP بانک سامان)
سمت: مدیر مرکز عملیات امنیت (SOC) و شکار و پاسخگویی به تهدیدات سایبری (THIR)
(از آذر 1402 تاکنون)
وظایف و دستاوردها:
- تشکیل و هدایت مرکز عملیات امنیت (SOC): طراحی، استقرار و هدایت SOC با ساختار ۲۴×۷ و مدیریت تیمهای تخصصی شکار تهدید و SOC Analysts برای پایش مداوم، کشف تهدیدات، تحلیل، واکنش و پاسخگویی به رخدادهای امنیتی در زیرساختهای حیاتی حوزه پرداخت.
- ارتقای بلوغ امنیتی سازمان: تحول رویکرد عملیاتی SOC از حالت واکنشی (Reactive) به پیشفعالانه و دادهمحور (Proactive & Data-driven) از طریق استقرار فرآیندهای استاندارد و بهرهگیری از چارچوبهای بینالمللی نظیر MITRE ATT&CK، NIST CSF و PCI DSS، همراه با رعایت الزامات شاپرک و بانک مرکزی جمهوری اسلامی ایران.
- شکار تهدیدات پیشرفته (Threat Hunting): طراحی سناریوهای پیشگیرانه برای شناسایی حملات پیچیده (APT)، بدافزارهای هدفمند و رفتارهای مشکوک در شبکه پرداخت.
- طراحی معماری امنیتی پویا: ترکیب فناوریهای SOAR، CTI، Cyber Deception و SIEM و مدلهای تحلیل پیشرفته برای معماری امنیتی یکپارچه.
- توسعه فرآیند پاسخگویی به رخداد (Incident Response) و افزایش کارایی تیمها در کنترل و ریشهیابی تهدیدات.
- پیادهسازی SOAR (Security Orchestration, Automation & Response): کاهش زمان تشخیص (MTTD) و پاسخگویی (MTTR).
- بهرهگیری از هوش مصنوعی و یادگیری ماشین در SOC برای تحلیل رفتاری، تشخیص ناهنجاریها و غنیسازی تهدیدات (Threat Enrichment).
- ارتقای همکاری بینواحدی: هماهنگی میان SOC، IT، مبارزه با پولشویی، مدیریت ریسک و واحدهای عملیاتی.
- رهبری و توسعه تیمهای تخصصی: آموزش و توانمندسازی کارشناسان SOC و THIR.
- گزارشدهی و پشتیبانی امنیتی: ارائه گزارشهای تحلیلی، مدیریتی و ارزیابی ریسک.
شرکت پیشتازان عصر دادهها (PADco)
سمت: مشاور امنیت اطلاعات و مجری پروژههای مرکز عملیات امنیت (SOC)
دوره: از مهر ۱۴۰۲ تاکنون
وظایف و دستاوردها:
- مشاوره و طراحی پروژههای امنیت اطلاعات متناسب با الزامات ملی و نیازهای عملیاتی سازمان.
- طراحی و پیادهسازی SOC با تمرکز بر بهبود دید و مدیریت متمرکز تهدیدات.
- Digital Forensics & Incident Response (DFIR): توسعه رویههای فارنزیک دیجیتال و پاسخگویی به رخدادها.
- نوآوری در عملیات امنیتی با ترکیب SIEM، SOAR، CTI و الگوریتمهای هوش مصنوعی.
- تحول معماری امنیتی از رویکرد واکنشی به مدل پیشفعال و دادهمحور بر پایه MITRE ATT&CK، NIST CSF و CIS Controls.
- انتقال دانش و آموزش: برگزاری دورههای تخصصی Incident Response، Digital Forensics و SOC.
شرکت پشتیبان تصمیم مدیران (PTMco)
سمت: مشاور امنیت اطلاعات و متخصص دیجیتال فارنزیک (DFIR)
دوره: از آبان ۱۴۰۱ الی آذر ۱۴۰۲
وظایف و دستاوردها:
- پشتیبانی تصمیمات کلان مدیریتی از طریق تحلیلها و مشاورههای تخصصی امنیت سایبری.
- مشاوره در طراحی فرآیندهای Digital Forensics (جمعآوری، تحلیل و مستندسازی شواهد دیجیتال).
- توسعه فرآیندهای Incident Response (شناسایی، مهار، ریشهیابی و بازیابی).
- آموزش پرسنل برای آزمونهای امنیتی افتا.
- ارتقای سطح آگاهی امنیتی سازمان از طریق برنامههای Security Awareness.
شرکت زیرساخت امن خدمات تراکنشی (SITS) – ارائهدهنده خدمات زیرساخت و امنیت بانک ملت
سمت: کارشناس ارشد شکار تهدیدات سایبری و فناوریهای فریب (Cyber Deception)
دوره: از مهر ۱۴۰۲ الی آذر ۱۴۰۲
وظایف و دستاوردها:
- توسعه و اجرای فرآیندهای Threat Hunting برای کشف حملات پیشرفته (APT)، بدافزارهای پنهان و رفتارهای غیرعادی.
- بهکارگیری فناوریهای Cyber Deception: استقرار و مدیریت FortiDeceptor و SentinelOne Deception، ایجاد Decoy Holograms برای گمراهسازی مهاجمان و جمعآوری TTPها.
- تحلیل و مستندسازی رفتار مهاجمان با استفاده از MITRE ATT&CK و دادههای Threat Intelligence.
- تحول رویکرد امنیتی سازمان به مدل Proactive، Data-Driven و Compliance-Oriented منطبق با NIST CSF، CIS Controls، PCI DSS و الزامات شاپرک و مرکز ماهر.
- کار با سامانههای EDR جهت شناسایی، رصد و مهار حملات در ایستگاههای کاری و سرورها.
- کاهش ریسک سایبری حوزه تراکنشها با کنترلهای ترکیبی شکار تهدید و فناوریهای فریب.
- انتقال دانش: برگزاری کارگاههای تخصصی برای اعضای تیم شکار تهدید.
شرکت سامانههای مدیریت و اطلاعرسانی توسعه کارآفرینان (سماتک – SEMATEC)
سمت: مشاور و مجری پروژههای امنیت اطلاعات و شبکه / مدرس دورههای امنیت اطلاعات
دوره: از بهمن ۱۴۰۰ الی آبان ۱۴۰۲
وظایف و دستاوردها:
- مشاوره امنیتی در KPRC (پتروپالایش کنگان) به نمایندگی از سماتک: طراحی و پیادهسازی فرآیندهای امنیتی و SOC، ارزیابی آسیبپذیری، پاسخگویی به رخدادها و DFIR.
- آموزش و توانمندسازی تیمهای SOC و Blue Team، شامل بستههای SOC Tier 1 & 2.
- تدریس دورههای بینالمللی معتبر:
- CEH، SSCP، Security+، CSCU
- SANS SEC Pack: SEC301, SEC401, SEC504, SEC503, SEC511, SEC555, SEC450, SEC522
- SANS Forensics Pack: FOR500, FOR610, …
- مدرس دورههای SIEM بومی و جهانی: Splunk ES، CoreLog، Elastic Stack
- مدرس دورههای امنیت شبکه و سیستمعامل: Linux for Security Engineers (LPIC-1 & 2)، Python for Security & Pentest، FortiGate، Forti Analyzer، F5 ASM، Sophos، Cyberoam
- برگزاری کارگاههای تخصصی: Snort، Wazuh، Nessus، Zeek
- اجرای دورههای Cyber Awareness در سطح سازمانی و عمومی.
شرکت مهندسی و توسعه گاز ایران (C.D.E.G.I)
دوره: از دی ۱۳۹۹ الی مهر ۱۴۰۲
آخرین سمت: DFIR Specialist & SOC Team Lead
- هدایت تیم SOC در عملیات ۲۴×۷.
- طراحی و پیادهسازی فرآیندهای DFIR.
- ارتقای بلوغ امنیتی SOC از Reactive به Proactive بر اساس MITRE ATT&CK، NIST CSF و ابلاغیههای قرارگاه پدافند سایبری و افتای ریاستجمهوری.
- اجرای پروژههای Threat Hunting برای کشف رفتارهای مشکوک و APT.
- آموزش کارشناسان Tier 1 و Tier 2.
- یکپارچهسازی SOC با EDR، SIEM و SOAR برای بهینهسازی MTTD و MTTR.
- پیکربندی و مانیتورینگ فایروالهای لایه ۳ و WAF.
- تهیه گزارشهای فنی و مدیریتی.
سمت اولین: SOC Analyst Tier 2
- رسیدگی به تیکتهای ارجاعی از Tier 1 و تحلیل عمیقتر.
- تحلیل رخدادهای امنیتی و ارائه راهکارهای رفع/کاهش ریسک.
- شناسایی و مدیریت تهدیدات در شبکه، سیستمعامل و اپلیکیشنها.
- اجرای فرآیندهای اولیه Incident Response.
- کار با Splunk و CoreLog (SIEM) برای پایش، کوئرینویسی و تحلیل دادهها.
- تهیه گزارشهای روزانه و ماهانه امنیتی.
شرکت افزارپرداز رمیس (Remis)
سمت: مشاور و متخصص امنیت اطلاعات و شبکه
دوره: از دی ۱۳۹۹ الی مهر ۱۴۰۲
وظایف و دستاوردها:
- استقرار در IGEDC بهعنوان نیروی مقیم SOC.
- تحلیل و مدیریت رخدادهای امنیتی از طریق Splunk و CoreLog.
- عملیات Tier 1 & Tier 2 SOC.
- شکار تهدیدات و تحلیل رفتار مشکوک (APT).
- تضمین تداوم سرویسهای حوزه انرژی و کاهش اختلالات امنیتی.
- گزارشدهی روزانه، هفتگی و ماهانه.
- مأموریتهای ملی DFIR: فرودگاه بینالمللی امام خمینی (ره) و سازمان ثبت احوال کل کشور.
- کار با فایروالهای لایه ۳ و WAF.
- همکاری بینواحدی با تیمهای IT و عملیات.
شرکت امین دیدهبان شریف (DidebanSharif)
سمت: مشاور امنیت اطلاعات و مجری پروژههای SOC
دوره: از فروردین ۱۴۰۲ الی مرداد ۱۴۰۲
وظایف و دستاوردها:
- طراحی و استقرار مراکز SOC متناسب با نیاز سازمان.
- توسعه فرآیندهای کشف، تحلیل و پاسخگویی به تهدیدات.
- فعالیتهای Threat Hunting و DFIR.
- برگزاری کارگاههای تخصصی شکار تهدید، SOC و دیجیتال فارنزیک.
- مستندسازی و گزارشدهی مدیریتی و فنی.
شرکت بهرهبرداری از مرکز تجاری چهارستون زعفرانیه (مرکز تجاری گالریا – Tehran Galleria Mall)
سمت: مدیر مرکز نظارت تصویری و پایش و عملیات امنیت و شبکه (SNOC)
دوره: از آبان ۱۳۹۷ الی بهمن ۱۳۹۹
وظایف و دستاوردها:
- راهاندازی و مدیریت SNOC با نظارت ۲۴×۷ بر زیرساختهای حیاتی مجتمع.
- مدیریت تیم کنترل دسترسی و CCTV.
- یکپارچهسازی امنیت فیزیکی و سایبری.
- طراحی سناریوها و دستورالعملهای Incident Response.
- رهبری تیم SNOC شامل کارشناسان پایش شبکه، امنیت و CCTV.
- گزارشدهی مدیریتی ادواری.
شرکت سیب طلایی هوشمند (GSApple.ir)
سمت: کارشناس امنیت شبکه
دوره: از آذر ۱۳۹۵ الی مهر ۱۳۹۷
وظایف و دستاوردها:
- طراحی و پیادهسازی سیاستهای امنیتی شبکه.
- استقرار و مدیریت فایروالها.
- اجرای پروژههای CTI برای شناسایی تهدیدات نوظهور.
- مدیریت عملیات امنیتی IT و پایش رویدادهای شبکه.
- بهبود فرآیندهای امنیتی مرتبط با گمرک، سامانه پنجره واحد و سامانه رجیستری همتا.
شرکت آرمان طب ماندگار پارسیان (کلینیک کاشت مو و زیبایی)
سمت: کارشناس شبکه
دوره: از مهر ۱۳۹۴ الی مهر ۱۳۹۵
وظایف و دستاوردها:
- طراحی و نگهداری زیرساخت شبکه داخلی.
- پشتیبانی روزانه کاربران و سیستمها.
- استقرار مکانیزمهای امنیتی پایه بر مبنای CIS Control برای حفاظت از دادههای بیماران.
- مدیریت تجهیزات شبکه (سوئیچ، روتر، فایروال).
هلدینگ بینالمللی اسپرونکو اکسپورت (INTERNATIONAL ESPROENKO)
سمت: کارشناس امنیت شبکه
دوره: از مهر ۱۳۹۳ الی شهریور ۱۳۹۴
وظایف و دستاوردها:
- طراحی و اجرای پروژههای امنیت شبکه برای شعب و دفتر مرکزی در اسپانیا.
- استقرار و پیکربندی فایروالها و کنترلهای امنیتی.
- بهبود فرآیندهای Network Services با رویکرد امنیتمحور.
- همکاری با تیمهای بینالمللی مستقر در اسپانیا و روسیه.
- ارائه گزارشهای امنیتی و پیشنهادات اصلاحی به مدیران ارشد.
شرکت داتیس آریانا تیم (داتکو – DATCO)
سمت: مشاور و مجری پروژههای امنیت اطلاعات و شبکه
دوره: از آذر ۱۳۹۱ الی مهر ۱۳۹۳
وظایف و دستاوردها:
- راهاندازی مرکز SOC و ایجاد ساختار و فرآیندهای مربوطه در سایت مشتریان.
- پیادهسازی بهروشهای (Best Practice) معماری امنیت اطلاعات و شبکه: WAF، NGFW، SOAR، Zeek، SIEM و غیره.
- آموزش نیروهای متخصص جهت انجام مأموریتهای محوله.
مدرس دورههای سازمانی و عمومی امنیت اطلاعات و سایبر
مراکز آموزشی:
- مرکز آموزشهای تخصصی سماتک
- شرکت توان آفرین وستا
- شرکت برنادل
- موسسه آموزشی نوآوران صنعت پویای پیشرو
- انستیتو ایزایران
- شرکت اوژن تدبیر پارس (با همکاری مرکز پدافند غیرعامل کل کشور)
سوابق آموزشی و مدارک
امنیت اطلاعات و SOC
- Security Operation Center (SOC) Analysis Tier 1 & Tier 2 – مرکز آموزش نورانت
- Team Blue Advanced – مرکز آموزش نورانت
- Advanced Cyber Threat Hunting – مرکز آموزش نورانت
- Open-Source Intelligence (OSINT) – مرکز آموزش نورانت
- SEC503: Intrusion Detection In-Depth | GCIA – آکادمی روزبه
- SEC511: Continuous Monitoring and Security Operations | GMON – آکادمی روزبه
- SEC555: SIEM with Tactical Analytics | GCDA – آکادمی روزبه
- SEC504: Hacker Tools, Techniques, Exploits & Incident Handling | GCIH – آکادمی روزبه
- Systems Security Certified Practitioner (SSCP) – آکادمی روزبه
- PWK+CEH – مؤسسه دوران
- CompTIA Security+ – مؤسسه دوران
فارنزیک و پاسخ به رخدادها (DFIR) – مرکز آموزش نورانت
- FOR500: Windows Forensics Analysis
- FOR532: Enterprise Memory Forensics In-Depth
- FOR572: Advanced Network Forensics: Threat Hunting, Analysis, and Incident Response
تست نفوذ و تیم قرمز (Red Team) – مرکز آموزش نورانت
- Certified Ethical Hacker (CEH)
- SEC565: Red Team Operations and Adversary Emulation
- SEC542: Web Application Penetration Tester
- SEC642: Advanced Web Application Penetration Tester
SIEM و مانیتورینگ
- Splunk SIEM – مرکز آموزش نورانت
- Splunk Certified ES – مرکز آموزش نورانت
- CoreLog SIEM
- Elastic Stack SIEM
- مانیتورینگ Zabbix – خانه لینوکس ایران (فناوران آنیسا)
شبکه و زیرساخت
- NSE1, NSE2, NSE3 – صادرشده توسط شرکت Fortinet
- NSE4, NSE5, NSE7 – مؤسسه دوران
- Cisco Firepower – سماتک
- Cisco ISE – سماتک
- CCNA (200-301) – سماتک
- CCNP ENCOR (350-401) – سماتک
- FortiGate, FortiAnalyzer, FortiDeceptor, Sophos, Cyberoam – سماتک
- Data-Diode و AV-Multi – بیتبان و زعیم
- ISO/IEC 27001 ISMS Implementation
- Linux Certified Engineer (LPIC-2) – خانه لینوکس ایران (فناوران آنیسا)
- Linux Certified Administrator (LPIC-1) – خانه لینوکس ایران (فناوران آنیسا)
- VMware ICM (VCA-DCV) – سماتک
- آشنایی با Microsoft MCSA, MCSE
زبانها
- انگلیسی: پیشرفته (تسلط کامل در مکالمه، خواندن، نوشتن و درک مطلب)
- آلمانی: متوسط (سطح A2)
برای این استاد دورهای ثبت نشده است.