


مهندسی اجتماعی چیست؟ بررسی انواع حملات، سازوکارها و روشهای مقابله با آن

مهندسی اجتماعی (Social Engineering) یکی از مهمترین تهدیدهای امنیت سایبری در عصر دیجیتال است که برخلاف بسیاری از حملات فنی، به جای تمرکز مستقیم بر آسیبپذیریهای نرمافزاری و سختافزاری، رفتار، اعتماد و تصمیمگیری انسان را هدف قرار میدهد.
در این نوع حملات، مهاجم با استفاده از فریب، جعل هویت، ایجاد احساس فوریت، ترس، کنجکاوی یا اعتماد، قربانی را به افشای اطلاعات محرمانه یا انجام عملی خاص ترغیب میکند.
حملاتی مانند فیشینگ، اسپیرفیشینگ، ویشینگ، اسمیشینگ، پیشمتینگ (Pretexting)، طعمهگذاری (Baiting)، حملات جعل هویت و Business Email Compromise از شناختهشدهترین نمونههای مهندسی اجتماعی هستند.
اهمیت این تهدید به حدی است که گزارشهای امنیتی معتبر، عامل انسانی را یکی از مهمترین مؤلفههای مؤثر در وقوع رخدادهای امنیتی میدانند.
در این مقاله با بررسی منابع معتبر حوزه امنیت سایبری، مفهوم مهندسی اجتماعی، مهمترین انواع حملات، روشهای مورد استفاده مهاجمان و راهکارهای پیشگیری و مقابله با این تهدید را بررسی میکنیم.
مقدمه
با گسترش استفاده از اینترنت، رایانش ابری، شبکههای اجتماعی و سامانههای اطلاعاتی، امنیت سایبری دیگر صرفاً به حفاظت از سرورها، شبکهها و نرمافزارها محدود نیست. انسان نیز به یکی از مهمترین اجزای زنجیره امنیت تبدیل شده است.
مهاجمان سایبری در بسیاری از موارد به جای تلاش برای شکستن یک سیستم پیچیده، ترجیح میدهند کاربر را متقاعد کنند که خودش اطلاعات یا دسترسی مورد نیاز را در اختیار آنان قرار دهد.
مهندسی اجتماعی دقیقاً بر همین اصل استوار است. سازمان ENISA مهندسی اجتماعی را مجموعهای از روشها میداند که با هدف سوءاستفاده از خطای انسانی یا رفتار انسان برای دستیابی غیرمجاز به اطلاعات یا خدمات انجام میشوند.
نکته مهم این است که حتی زمانی که حمله از فناوریهایی مانند ایمیل، پیامک یا وبسایت استفاده میکند، موفقیت نهایی آن معمولاً به تصمیم یک انسان وابسته است.
در نتیجه، شناخت مهندسی اجتماعی یکی از مباحث مهم در آموزش امنیت سایبری برای متخصصان فناوری اطلاعات، مدیران سازمانها و حتی کاربران عادی است؛ زیرا یک کلیک اشتباه، افشای رمز عبور یا تأیید یک درخواست جعلی میتواند زمینهساز سرقت اطلاعات، نفوذ به شبکه، کلاهبرداری مالی یا حتی حملات باجافزاری شود.
مهندسی اجتماعی چیست؟
سادهترین تعریف مهندسی اجتماعی، دستکاری رفتار انسان با هدف دستیابی به یک نتیجه غیرمجاز است.
در این روش، مهاجم به جای نفوذ مستقیم به سیستمهای کامپیوتری، از فریب و دستکاری روانی افراد برای به دست آوردن اطلاعات، دسترسی یا انجام یک کار خاص استفاده میکند.
برای مثال، مهاجم ممکن است:
- خودش را کارمند بانک یا پشتیبانی یک شرکت جا بزند.
- با یک پیام جعلی، کاربر را به کلیک روی لینک ترغیب کند.
- رمز عبور یا کد تأیید را درخواست کند.
- با ایجاد حس فوریت، ترس یا اعتماد، قربانی را تحت فشار قرار دهد.
- اطلاعات عمومی فرد را جمعآوری کند و از آن برای باورپذیرتر کردن فریب استفاده کند.
یک مثال ساده
فرض کنید شخصی با شما تماس میگیرد و میگوید:
«من از بخش پشتیبانی هستم. حساب شما مشکل امنیتی دارد. لطفاً کدی را که الان برایتان پیامک میشود به من بگویید.»
اگر کد را در اختیار فرد قرار دهید، ممکن است در واقع به مهاجم اجازه ورود به حساب خود را داده باشید.
چرا مهندسی اجتماعی مؤثر است؟
عامل اصلی موفقیت مهندسی اجتماعی، سوءاستفاده از فرآیند تصمیمگیری انسان است. مهاجم معمولاً تلاش میکند قربانی فرصت کافی برای تحلیل درخواست را نداشته باشد؛ بلکه با ایجاد فشار روانی، تصمیمگیری سریع را القا میکند.
برای مثال، عبارتهایی مانند موارد زیر میتوانند احساس اضطرار ایجاد کنند:
- «حساب شما تا یک ساعت دیگر مسدود میشود.»
- «مدیرعامل منتظر تأیید شماست.»
- «برای جلوگیری از سرقت، فوراً وارد حساب شوید.»
همچنین NIST در راهنماهای مرتبط با تشخیص فیشینگ بر نشانههایی مانند درخواست فوری، لینک یا فایل غیرمنتظره و تقاضای اطلاعات حساس تأکید کرده است.
در سالهای اخیر، استفاده از هوش مصنوعی نیز این مسئله را پیچیدهتر کرده است. مهاجمان میتوانند پیامهایی با نگارش طبیعیتر تولید کنند و حتی از فناوریهای جعل صوت و تصویر برای تقلید از افراد واقعی استفاده کنند.
مهمترین انواع حملات مهندسی اجتماعی
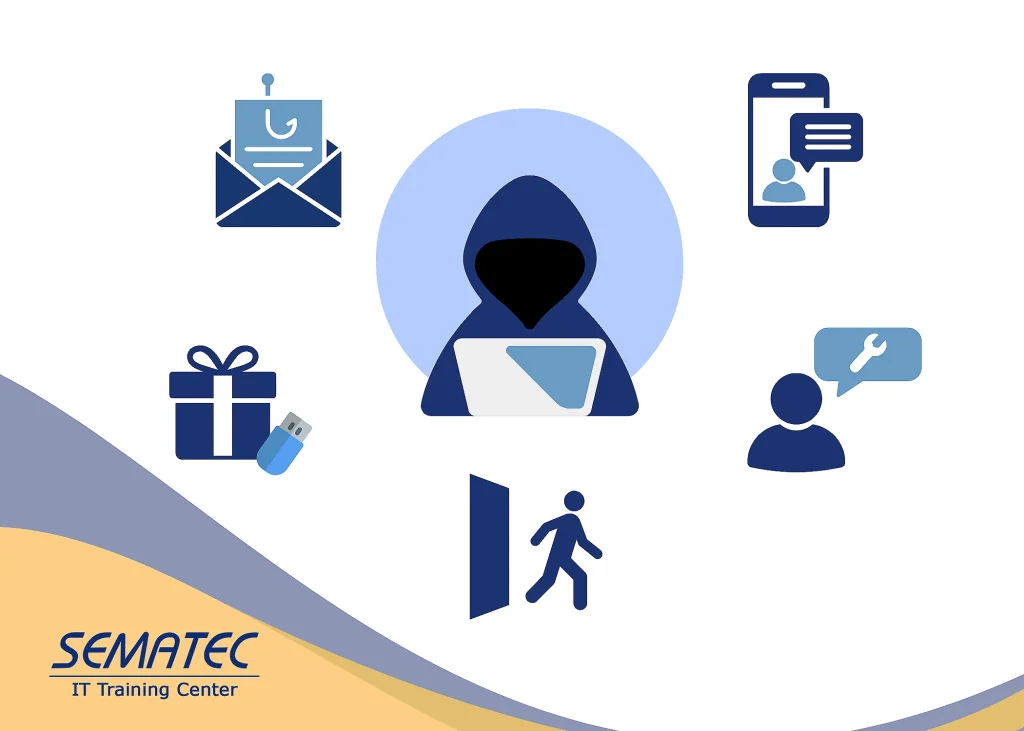
انواع روشها و تکنیکهای رایج در حملات مهندسی اجتماعی
فیشینگ (Phishing)
فیشینگ یکی از رایجترین انواع مهندسی اجتماعی است. در این حمله، مهاجم خود را به جای یک سازمان یا فرد معتبر معرفی کرده و قربانی را به کلیک روی لینک، دانلود فایل یا وارد کردن اطلاعات در یک وبسایت جعلی ترغیب میکند.
هدف از فیشینگ چیست؟
مهاجمان معمولاً به دنبال موارد زیر هستند:
- اطلاعات ورود: نام کاربری و رمز عبور حسابهای کاربری مانند ایمیل، شبکههای اجتماعی و پنلهای اداری.
- اطلاعات مالی: شماره کارتهای بانکی، رمز دوم، CVV2 و سایر اطلاعات پرداخت.
- اطلاعات شخصی: شماره ملی، تاریخ تولد و سایر دادههایی که برای سرقت هویت استفاده میشوند.
فیشینگ چگونه کار میکند؟
- جعل هویت:
مهاجم یک پیام، ایمیل، پیامک یا پیام در فضای مجازی طراحی میکند که کاملاً شبیه پیامهای رسمی یک سازمان معتبر به نظر برسد. - ایجاد فوریت و ترس:
در پیام از عباراتی مانند «حساب شما مسدود شده است»، «یک تراکنش مشکوک انجام شده» یا «سریعاً اقدام کنید» استفاده میشود تا قربانی بدون فکر کردن واکنش نشان دهد. - هدایت به وبسایت جعلی:
قربانی از طریق یک لینک به وبسایتی هدایت میشود که ظاهر آن شبیه سایت اصلی، مانند سایت بانک یا یک سرویس آنلاین، است. - سرقت اطلاعات:
وقتی قربانی اطلاعات خود را در سایت جعلی وارد میکند، این دادهها میتواند در اختیار مهاجم قرار گیرد.
اسپیرفیشینگ (Spear Phishing)
اسپیرفیشینگ نسخه هدفمندتر فیشینگ است. در این روش، مهاجم پیش از ارسال پیام درباره قربانی تحقیق میکند و محتوای پیام را متناسب با شغل، سازمان، روابط کاری یا علایق فرد تنظیم میکند.
برای مثال، مهاجم ممکن است نام مدیر سازمان، پروژهای واقعی یا نام یکی از همکاران را در پیام قرار دهد. اطلاعات عمومی موجود در اینترنت و شبکههای اجتماعی نیز میتواند برای شخصیسازی حمله مورد استفاده قرار گیرد.
ویشینگ (Vishing)
ویشینگ یا Voice Phishing نوعی فیشینگ است که از تماس صوتی استفاده میکند. مهاجم ممکن است خود را کارمند بانک، پشتیبانی فنی، پلیس، شرکت مخابراتی یا حتی مدیر سازمان معرفی کند.
مزیت این روش برای مهاجم، ایجاد فشار روانی در زمان واقعی است؛ زیرا قربانی در یک مکالمه زنده فرصت کمتری برای بررسی هویت تماسگیرنده دارد.
ویشینگ یکی از گونههای مهم مهندسی اجتماعی محسوب میشود.
اسمیشینگ (Smishing)
اسمیشینگ شکل پیامکی فیشینگ است. مهاجم پیامکی ارسال میکند که ظاهراً از بانک، شرکت حملونقل، اپراتور تلفن همراه یا یک سرویس آنلاین معتبر ارسال شده است.
هدف پیام معمولاً کلیک روی یک لینک، پرداخت وجه، نصب نرمافزار یا وارد کردن اطلاعات حساب است.
پیشمتینگ (Pretexting)
در این تکنیک، مهاجم یک سناریوی ساختگی یا «پیشمتن» ایجاد میکند تا قربانی را متقاعد کند که افشای اطلاعات طبیعی و منطقی است.
این روش معمولاً در سازمانها استفاده میشود؛ جایی که مهاجم نقش یک فرد مسئول، حسابرس، کارمند فناوری اطلاعات (IT) یا مشاور حقوقی را بازی میکند.
طعمهگذاری (Baiting)
طعمهگذاری تکنیکی است که از کنجکاوی یا طمع انسانها برای به دام انداختن آنها استفاده میکند.
اگر فیشینگ را مانند ماهیگیری با قلاب در نظر بگیریم، در روش Baiting مهاجم یک طعمه را در اختیار قربانی قرار میدهد تا او خودش به سمت تله حرکت کند.
این طعمه ممکن است شامل نرمافزار رایگان، فیلم، فایل جدید یا فایلی حاوی اطلاعات ارزشمند باشد. هنگامی که قربانی طعمه را دریافت یا با آن تعامل میکند، ممکن است در واقع در حال فعال کردن بدافزار یا ایجاد یک مسیر دسترسی غیرمجاز برای مهاجم باشد.
حمله به مدیران (Whaling)
Whaling نوعی حمله هدفمند است که مدیران ارشد و افراد دارای سطح دسترسی بالا را هدف قرار میدهد.
اهمیت این حمله به این دلیل است که حساب یک مدیرعامل، مدیر مالی یا سایر مدیران ارشد ممکن است به اطلاعات یا منابع بسیار حساسی دسترسی داشته باشد.
چرا مدیران هدف قرار میگیرند؟
مدیران ارشد معمولاً دو ویژگی دارند که برای مهاجمان جذاب است:
- سطح دسترسی بالا:
آنها ممکن است به اطلاعات حساس مالی، استراتژیک، حقوقی و سازمانی دسترسی داشته باشند. - قدرت تصمیمگیری:
مدیران میتوانند دستوراتی مانند انتقال وجه یا ارائه دسترسی به منابع خاص را صادر کنند.
تعقیب از پشت سر (Tailgating)
مهندسی اجتماعی محدود به فضای مجازی نیست. در روش Tailgating، فرد غیرمجاز تلاش میکند با دنبال کردن یک فرد مجاز وارد محیط فیزیکی حفاظتشده شود.
برای مثال، مهاجم ممکن است زمانی که یک کارمند درِ ورودی ساختمان را باز میکند، بدون داشتن مجوز معتبر پشت سر او وارد ساختمان شود.
روشهای مقابله با مهندسی اجتماعی
برای مقابله با مهندسی اجتماعی، باید ترکیبی از هوشیاری انسانی و ابزارهای تکنولوژیک را به کار گرفت.
ایجاد فرهنگ شکاک بودن
مهمترین راهکار، ایجاد یک فرهنگ امنیتی مبتنی بر بررسی و راستیآزمایی است. هیچ درخواست فوری یا مشکوکی، چه از طریق ایمیل و چه تماس تلفنی، نباید بدون تأیید از طریق یک کانال رسمی و جداگانه پذیرفته شود.
استفاده از احراز هویت چندمرحلهای
استفاده از احراز هویت دو مرحلهای (2FA) یا روشهای قویتر احراز هویت چندمرحلهای میتواند حتی در صورت افشای رمز عبور، یک لایه امنیتی اضافی ایجاد کند.
آموزش کارکنان
برگزاری آموزشهای دورهای برای کارکنان و کاربران جهت شناسایی ترفندهای جدید مهندسی اجتماعی، یکی از اقدامات مهم برای کاهش احتمال موفقیت حملات است.
بررسی لینکها و فایلهای مشکوک
پیش از کلیک روی لینک یا باز کردن فایل، باید فرستنده، آدرس مقصد و زمینه پیام بررسی شود. وجود نام یا لوگوی یک سازمان معتبر به تنهایی به معنی واقعی بودن پیام نیست.
بهروزرسانی نرمافزارها
بهروزرسانی منظم سیستمعامل، مرورگر، نرمافزارهای امنیتی و سایر برنامهها میتواند به کاهش برخی از خطرات ناشی از آسیبپذیریهای فنی کمک کند.
تأیید درخواستهای حساس از یک کانال دیگر
اگر فردی از شما درخواست انتقال پول، ارسال اطلاعات محرمانه یا ارائه کد تأیید کرد، درخواست را از طریق یک کانال ارتباطی مستقل بررسی کنید؛ برای مثال، به جای پاسخ دادن به همان ایمیل، با شماره رسمی سازمان تماس بگیرید.
توجه به نشانههای هشدار
برخی از نشانههای رایج حملات مهندسی اجتماعی عبارتاند از:
- درخواست فوری و غیرمنتظره
- تهدید به مسدود شدن حساب یا از دست رفتن دسترسی
- درخواست رمز عبور یا کد تأیید
- لینک یا فایل غیرمنتظره
- درخواست انتقال وجه
- اشتباهات غیرمعمول در آدرس ایمیل یا دامنه وبسایت
- اصرار بر محرمانه نگه داشتن درخواست
نتیجهگیری
به طور کلی، مهندسی اجتماعی یک نبرد در میدان اعتماد، تصمیمگیری و رفتار انسان است. مهاجم به جای تلاش برای شکستن رمزهای پیچیده یا نفوذ مستقیم به سیستمهای امنیتی، ممکن است تلاش کند با استفاده از نقاط ضعف انسانی مانند اعتماد، ترس، کنجکاوی یا احساس فوریت، فرد را به انجام یک اقدام خطرناک ترغیب کند.
در دنیای دیجیتال، شکاک بودن هوشمندانه یکی از مهمترین لایههای دفاعی در برابر مهندسی اجتماعی است.
تکنولوژی میتواند امنیت را افزایش دهد، اما آگاهی و آموزش کاربران نیز نقش مهمی در جلوگیری از بسیاری از حملات سایبری دارد. بررسی درخواستهای مشکوک، استفاده از احراز هویت چندمرحلهای، آموزش مستمر و تأیید اطلاعات از طریق کانالهای رسمی میتواند احتمال موفقیت حملات مهندسی اجتماعی را کاهش دهد.