نرمافزار WALLIX Bastion چیست؟ راهکار پیشرفته مانیتورینگ و امنیت زیرساخت شبکه

با گسترش زیرساختهای فناوری اطلاعات، افزایش تعداد سرورها، تجهیزات شبکه، سرویسهای Cloud و دسترسی پیمانکاران و مدیران سیستم، کنترل دسترسی به منابع حساس سازمان به یکی از چالشهای مهم امنیت سایبری تبدیل شده است.
در بسیاری از سازمانها، مدیران شبکه، کارشناسان IT، تیمهای امنیت، پیمانکاران و ارائهدهندگان خدمات برای انجام وظایف خود به حسابهایی با سطح دسترسی بالا نیاز دارند. این حسابها که با عنوان Privileged Accounts شناخته میشوند، میتوانند امکان ایجاد تغییرات اساسی در سرورها، تجهیزات شبکه، پایگاههای داده و سایر بخشهای زیرساخت را فراهم کنند.
همین سطح بالای دسترسی باعث میشود کنترل و مانیتورینگ این حسابها اهمیت ویژهای داشته باشد. WALLIX Bastion یکی از راهکارهای حوزه Privileged Access Management یا PAM است که برای کنترل، مدیریت، نظارت و ثبت فعالیت کاربران دارای دسترسی ویژه مورد استفاده قرار میگیرد.
این راهکار به سازمان کمک میکند مشخص کند چه فردی، در چه زمانی، به کدام منبع دسترسی داشته و در طول Session چه اقداماتی انجام داده است. در ادامه بررسی میکنیم WALLIX Bastion چیست، چگونه کار میکند و چه نقشی در مانیتورینگ و امنیت زیرساخت سازمان دارد.
WALLIX Bastion چیست؟
WALLIX Bastion یک راهکار مدیریت دسترسیهای ویژه یا Privileged Access Management است که برای کنترل دسترسی کاربران دارای Privilege بالا به منابع حساس فناوری اطلاعات طراحی شده است.
به زبان ساده، WALLIX Bastion میتواند بهعنوان یک نقطه کنترل میان کاربران دارای دسترسی ویژه و منابع حساس سازمان قرار گیرد. بهجای اینکه Administrator یا پیمانکار مستقیماً به یک سرور یا تجهیز حساس متصل شود، دسترسی میتواند از طریق Bastion انجام شود. به این ترتیب سازمان امکان کنترل، ثبت و مانیتورینگ Session را در اختیار خواهد داشت.
برای مثال تصور کنید یک پیمانکار برای انجام عملیات نگهداری باید از طریق SSH به یکی از سرورهای Linux سازمان متصل شود. در یک مدل دسترسی مستقیم، ممکن است سازمان تنها بتواند ورود کاربر به سرور را از طریق Logها مشاهده کند. اما با استفاده از راهکار PAM، کنترل دقیقتری روی فرآیند دسترسی ایجاد میشود.
چرا مانیتورینگ حسابهای مدیریت (Administrator) حیاتی است؟
Administratorها معمولاً بالاترین سطح دسترسی را در زیرساخت IT در اختیار دارند. یک Administrator ممکن است بتواند تنظیمات سیستم را تغییر دهد، User ایجاد یا حذف کند، سرویسها را متوقف کند، فایلهای حساس را مشاهده کند یا تنظیمات امنیتی را تغییر دهد.
این سطح از دسترسی برای مدیریت زیرساخت ضروری است، اما در صورت سوءاستفاده یا سرقت Credential میتواند خطر امنیتی قابل توجهی ایجاد کند. این خطر تنها محدود به تهدیدات داخلی نیست. اگر مهاجم بتواند Credential یک حساب دارای Privilege بالا را به دست آورد، ممکن است بتواند از همان سطح دسترسی برای حرکت در زیرساخت سازمان استفاده کند.
به همین دلیل، صرفاً محافظت از Password کافی نیست. سازمان باید بتواند دسترسی Privileged را کنترل، مانیتور و Audit کند. در این نقطه راهکارهای PAM مانند WALLIX Bastion اهمیت پیدا میکنند.
WALLIX Bastion چگونه کار میکند؟
یکی از روشهای ساده برای درک عملکرد WALLIX Bastion این است که آن را بهعنوان یک واسط امنیتی میان کاربر و منابع حساس سازمان در نظر بگیریم. کاربر دارای دسترسی ویژه ابتدا از طریق Bastion احراز هویت میشود.
پس از احراز هویت، سیاستهای دسترسی تعیین میکنند که کاربر مجاز به اتصال به چه منابعی است. در صورت تأیید دسترسی، Session موردنظر برقرار میشود. در طول این ارتباط، Bastion میتواند Session را کنترل و ثبت کند.
WALLIX اعلام کرده است که Session Manager این محصول میتواند دسترسی به منابع حیاتی را از طریق یک Proxy مدیریت کرده و امکان مانیتورینگ، کنترل و Audit کردن Sessionهای Privileged را فراهم کند. بنابراین Administrator الزاماً Credential مستقیم سیستم مقصد را در اختیار نمیگیرد و فرآیند دسترسی میتواند تحت سیاستهای امنیتی سازمان انجام شود.
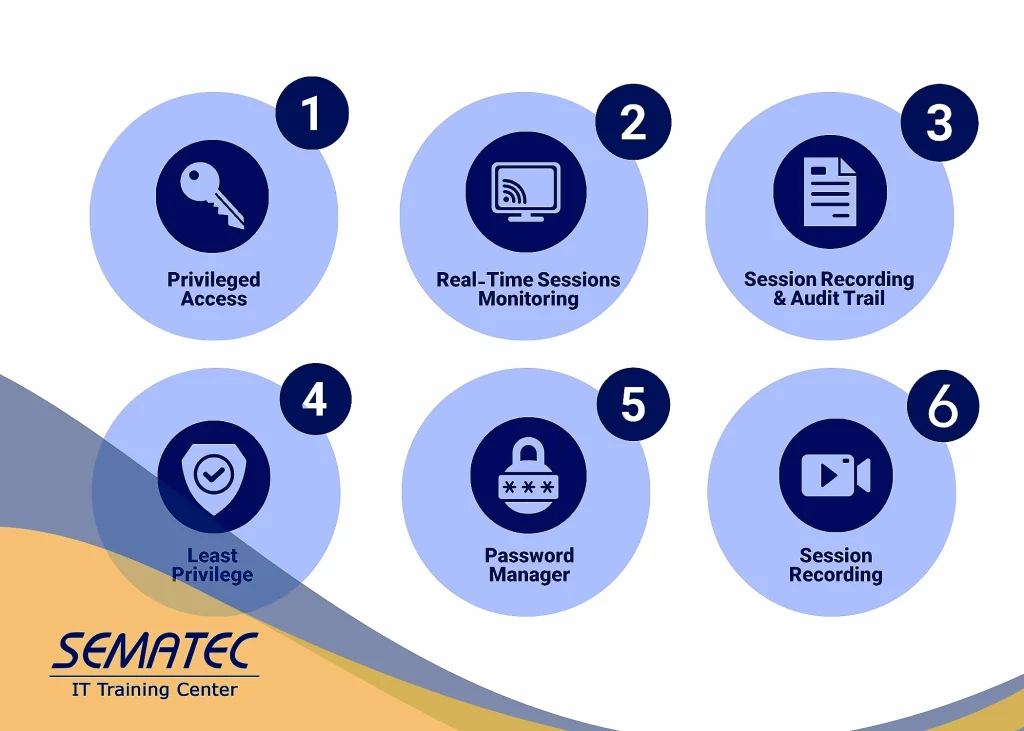
مهمترین قابلیتهای WALLIX Bastion
مدیریت متمرکز دسترسیهای ویژه (Privileged Access)
در زیرساختهای بزرگ، ممکن است صدها سرور، سرویس، Database و تجهیز مختلف وجود داشته باشد. مدیریت جداگانه دسترسی Administratorها به هرکدام از این منابع میتواند پیچیده باشد.
WALLIX Bastion امکان متمرکزسازی کنترل دسترسی را فراهم میکند. مدیر امنیت میتواند مشخص کند هر User به کدام Target دسترسی داشته باشد و این دسترسی تحت چه شرایطی انجام شود. این موضوع به سازمان کمک میکند سیاستهای دسترسی را بهشکل ساختاریافتهتری اعمال کند.
مانیتورینگ لحظهای (Real-Time) جلسات کاری (Sessions)
یکی از قابلیتهای مهم WALLIX Bastion، Real-Time Session Monitoring است. تیم امنیت میتواند Sessionهای فعال کاربران Privileged را مشاهده کند و فعالیتهای آنها را تحت نظر داشته باشد.
این قابلیت در شرایطی اهمیت بیشتری پیدا میکند که کاربر یک پیمانکار خارجی، نیروی پشتیبانی یا Administrator با دسترسی به سیستمهای حیاتی باشد. در صورت مشاهده رفتار غیرمجاز یا مشکوک، سیاستهای امنیتی میتوانند برای واکنش به Session مورد استفاده قرار گیرند.
WALLIX در مستندات خود قابلیتهایی مانند ایجاد Alarm در زمان تشخیص فعالیت مخرب و خاتمه دادن به Session را نیز برای WALLIX PAM مطرح میکند.
ضبط و ثبت فعالیت کاربران (Session Recording & Audit Trail)
مانیتورینگ Real-Time تنها بخشی از مسئله است. در بسیاری از مواقع لازم است پس از وقوع یک Incident مشخص شود دقیقاً چه اتفاقی افتاده است.
WALLIX Bastion قابلیت ثبت Session و Metadata مربوط به فعالیت کاربران را فراهم میکند. بر اساس مستندات WALLIX، Audit Trail میتواند شامل Session Recording، Transcript و Metadata باشد.
وجود چنین اطلاعاتی میتواند در Forensic Analysis، Incident Investigation و Audit مورد استفاده قرار گیرد. برای مثال اگر تنظیمات یکی از سرورها تغییر کرده باشد، تیم امنیت میتواند Sessionهای مرتبط را بررسی کند و مشخص کند کدام کاربر در زمان موردنظر به سیستم متصل بوده است.
کنترل دسترسی بر اساس اصل حداقل دسترسی (Least Privilege)
همه Administratorها نباید به تمام منابع سازمان دسترسی داشته باشند. یکی از اصول مهم امنیت سایبری، Principle of Least Privilege است. بر اساس این اصل، هر کاربر باید تنها سطح دسترسی موردنیاز برای انجام وظیفه خود را داشته باشد.
WALLIX PAM امکان تعریف و اعمال سیاستهای دسترسی را فراهم میکند تا کاربران فقط به منابع مجاز دسترسی داشته باشند. همچنین قابلیتهایی مانند Just-in-Time Access یا JIT میتوانند دسترسی را برای یک بازه زمانی یا نیاز مشخص محدود کنند. این رویکرد میتواند از ایجاد دسترسیهای دائمی و غیرضروری جلوگیری کند.
مدیریت رمز عبور و اطلاعات هویتی حساس (Password Manager)
یکی دیگر از بخشهای مهم WALLIX Bastion، Password Manager است. نگهداری Passwordهای Administrator در فایلهای متنی، اسکریپتها یا اشتراک مستقیم آنها میان کارکنان میتواند ریسک امنیتی ایجاد کند.
Password Manager برای مدیریت متمرکز Credentialهای دارای Privilege طراحی شده است. این قابلیت میتواند Passwordها و SSH Keyهای حساس را در Vault نگهداری کرده و فرآیندهایی مانند Password Rotation را مدیریت کند.
در نتیجه، سازمان میتواند وابستگی به Passwordهای ثابت یا اشتراکی را کاهش دهد. این موضوع بهویژه زمانی اهمیت دارد که چند Administrator یا پیمانکار به یک حساب سیستمی مشترک نیاز داشته باشند.
ضبط ویدئویی جلسات (Session Recording) در WALLIX Bastion
یکی از قابلیتهای مهم WALLIX Bastion، ضبط Sessionهای کاربران است. Session Recording به تیم امنیت اجازه میدهد فعالیتهای انجامشده در یک ارتباط Privileged را پس از پایان Session بررسی کند.
این قابلیت را میتوان مشابه یک دوربین نظارتی برای دسترسیهای حساس در نظر گرفت؛ با این تفاوت که اطلاعات ثبتشده مربوط به تعامل کاربر با سیستمهای IT است. WALLIX برای Sessionهای Privileged قابلیت ثبت Video و Metadata را ارائه میکند.
همچنین برخی قابلیتهای مرتبط با OCR امکان Search در اطلاعات Session را فراهم میکنند. این ویژگی میتواند بررسی Incidentها را سریعتر کند؛ زیرا تیم امنیت الزاماً مجبور نیست تمام یک Session طولانی را از ابتدا تا انتها مشاهده کند.
مهمترین قابلیتهای WALLIX Bastion
WALLIX Bastion و مدیریت دسترسی پیمانکاران
یکی از چالشهای رایج سازمانها، مدیریت دسترسی Third-Party Users است. بسیاری از شرکتها برای پشتیبانی تجهیزات، نرمافزارها و زیرساخت خود از پیمانکاران خارجی استفاده میکنند. این افراد ممکن است برای انجام عملیات پشتیبانی به سرورها یا سیستمهای حساس دسترسی داشته باشند.
ایجاد VPN و ارائه Credential مستقیم به پیمانکار میتواند کنترل امنیتی را دشوارتر کند؛ بهخصوص اگر دسترسی پس از پایان پروژه همچنان فعال باقی بماند. راهکارهای PAM امکان ایجاد کنترل دقیقتر روی چنین دسترسیهایی را فراهم میکنند.
پروتکلهای مدیریتی پشتیبانیشده در WALLIX Bastion
مدیریت زیرساخت سازمان معمولاً از طریق پروتکلهای مختلف انجام میشود. برای مثال Administratorهای Windows معمولاً از RDP و مدیران سیستمهای Linux و Unix از SSH استفاده میکنند.
طبق مستندات WALLIX، این راهکار از پروتکلها و روشهای ارتباطی متعددی از جمله RDP، SSH، HTTP، VNC، Telnet، SCP و SFTP پشتیبانی میکند. همچنین قابلیتهایی برای ارتباط با برخی محیطهای OT از طریق Universal Tunneling در محصولات WALLIX وجود دارد.
نقش WALLIX Bastion در امنیت شبکه و زیرساخت
WALLIX Bastion جایگزین Firewall، SIEM، IDS یا ابزارهای Network Monitoring نیست. هرکدام از این ابزارها وظیفه متفاوتی دارند. Firewall ترافیک شبکه را بر اساس Ruleهای مشخص کنترل میکند؛ SIEM اطلاعات امنیتی و Logهای منابع مختلف را جمعآوری و تحلیل میکند و Network Monitoring وضعیت تجهیزات، سرویسها و Performance شبکه را بررسی میکند.
اما WALLIX Bastion تمرکز خود را بر کنترل و مانیتورینگ دسترسیهای Privileged قرار میدهد. بنابراین ارزش اصلی آن زمانی مشخص میشود که سازمان بخواهد بداند چه کسی به زیرساخت حساس دسترسی داشته، چه زمانی وارد شده و در Session خود چه کاری انجام داده است.
یکپارچهسازی WALLIX Bastion با سایر ابزارهای امنیتی
در یک معماری امنیتی Enterprise معمولاً هیچ ابزار امنیتی بهصورت کاملاً مستقل فعالیت نمیکند. WALLIX Bastion نیز قابلیت Integration با بخشهای مختلف زیرساخت امنیتی را دارد.
برای مثال در مستندات WALLIX به Integration با Directory Serviceها و روشهای Authentication مانند LDAP، Active Directory، RADIUS، Kerberos و SAML اشاره شده است. همچنین دادههای امنیتی و فعالیتهای مشکوک میتوانند با سیستمهای SIEM مرتبط شوند.
این Integration اهمیت زیادی دارد، زیرا تیم SOC میتواند اطلاعات مربوط به Privileged Access را در کنار سایر Eventهای امنیتی تحلیل کند.
استفاده از WALLIX Bastion در محیطهای ابری (Cloud) و ترکیبی (Hybrid)
امروزه زیرساخت سازمانها الزاماً در یک دیتاسنتر داخلی قرار ندارد. ممکن است بخشی از سرورها On-Premises باشند و بخش دیگری روی Public Cloud یا Private Cloud اجرا شوند.
بر اساس اطلاعات رسمی WALLIX، راهکار PAM این شرکت قابلیت استقرار در محیطهای On-Premises، Private Cloud و Public Cloud را دارد. در مستندات WALLIX همچنین از محیطهای Cloud مانند AWS، Microsoft Azure و Google Cloud Platform نام برده شده است.
معماری بدون نیاز به ایجنت (Agentless) در WALLIX Bastion
یکی دیگر از ویژگیهای WALLIX PAM، معماری Agentless آن است. در برخی راهکارهای امنیتی لازم است Agent مخصوص روی تمام سیستمهای مقصد نصب شود. این موضوع در زیرساختهای بزرگ میتواند Deployment و نگهداری را پیچیده کند.
WALLIX راهکار PAM خود را بهعنوان یک Solution بدون Agent معرفی میکند که میتواند در محیطهای On-Premises و Cloud مورد استفاده قرار گیرد. البته Agentless بودن به این معنا نیست که راهاندازی محصول بدون نیاز به طراحی یا پیکربندی است.
مزایای استفاده از WALLIX Bastion
- افزایش Visibility روی فعالیت Administratorها و کاربران دارای دسترسی ویژه.
- افزایش Accountability از طریق ثبت Sessionها و ارتباط فعالیت با Identity کاربران.
- کاهش ریسک Credentialهای Privileged با Password Vault و Password Rotation.
- کنترل دقیقتر دسترسی پیمانکاران و Third Partyها.
- کمک به Incident Response با Session Recording و Metadata.
- کمک به Audit و Compliance از طریق ایجاد Audit Trail.
WALLIX Bastion برای چه سازمانهایی مناسب است؟
نیاز به PAM معمولاً با افزایش تعداد سیستمهای حساس، کاربران Privileged و پیچیدگی زیرساخت بیشتر میشود. بانکها و مؤسسات مالی، دیتاسنترها، اپراتورها، شرکتهای بزرگ، سازمانهای دولتی، صنایع، شرکتهای ارائهدهنده خدمات IT و سازمانهایی که پیمانکاران متعددی به زیرساخت آنها متصل میشوند از جمله محیطهایی هستند که مدیریت دسترسی Privileged در آنها اهمیت بالایی دارد.
با این حال انتخاب WALLIX یا هر راهکار PAM دیگری باید بر اساس معماری شبکه، تعداد کاربران، تعداد Target Systemها، پروتکلهای مورد استفاده، الزامات امنیتی و هزینه کل راهکار انجام شود.
تفاوت WALLIX Bastion با ابزارهای مانیتورینگ شبکه چیست؟
ابزار Network Monitoring معمولاً مواردی مانند Availability تجهیزات، مصرف CPU و RAM، وضعیت Interfaceها، Latency، Packet Loss و Performance سرویسها را مانیتور میکند. اما WALLIX Bastion بر دسترسی کاربران Privileged و Sessionهای مدیریتی تمرکز دارد.
برای مثال ابزار مانیتورینگ شبکه ممکن است نشان دهد یک Server در ساعت مشخص Down شده است. WALLIX Bastion در سناریوی مناسب میتواند اطلاعاتی درباره Session مدیریتی مرتبط ارائه کند و نشان دهد چه User دارای دسترسی ویژهای به Target متصل بوده و چه فعالیتهایی در Session ثبت شده است. بنابراین این دو گروه از ابزارها رقیب یکدیگر نیستند و میتوانند نقشهای مکمل داشته باشند.
ارتباط WALLIX Bastion با معماری امنیت صفر (Zero Trust)
یکی از اصول معماری Zero Trust این است که صرف حضور یک کاربر در شبکه داخلی نباید به معنی اعتماد کامل به او باشد. Identity کاربر، سطح دسترسی، Context اتصال و Resource موردنظر باید مورد بررسی قرار گیرند.
PAM میتواند یکی از اجزای مهم این معماری برای مدیریت کاربران دارای دسترسی بالا باشد. قابلیتهایی مانند Least Privilege، کنترل دسترسی، Just-in-Time Access، Session Monitoring و ثبت فعالیتها با این رویکرد همسو هستند. در نتیجه WALLIX Bastion میتواند بخشی از معماری گستردهتر Zero Trust سازمان باشد، اما بهتنهایی تمام اجزای Zero Trust را پیادهسازی نمیکند.
نکات کلیدی پیش از پیادهسازی و نصب WALLIX Bastion
استقرار یک PAM موفق تنها به نصب نرمافزار محدود نمیشود. سازمان ابتدا باید حسابهای Privileged و سیستمهای حساس خود را شناسایی کند. سپس باید مشخص شود چه Userهایی به چه Resourceهایی نیاز دارند و سطح دسترسی مناسب آنها چیست.
موضوع مهم دیگر طراحی فرآیندهای Approval و Access Workflow است. برای برخی سیستمهای حیاتی ممکن است لازم باشد درخواست دسترسی Administrator قبل از ایجاد Session توسط مسئول دیگری تأیید شود.
Retention مربوط به Session Recording نیز باید مشخص شود. نگهداری تعداد زیادی Session میتواند به Storage قابل توجهی نیاز داشته باشد و سیاست نگهداری داده باید متناسب با الزامات امنیتی و قانونی سازمان تعیین شود. همچنین اتصال Bastion به Active Directory، SIEM، MFA و سایر اجزای امنیتی باید از ابتدا در طراحی معماری در نظر گرفته شود.
جمعبندی؛ WALLIX Bastion چه نقشی در امنیت زیرساخت دارد؟
WALLIX Bastion یک راهکار Privileged Access Management است که برای مدیریت، کنترل، مانیتورینگ و Audit دسترسی کاربران دارای Privilege بالا طراحی شده است.
این راهکار میتواند بهعنوان یک لایه کنترل میان Administratorها، پیمانکاران و منابع حساس سازمان قرار گیرد و دسترسی به سرورها، تجهیزات و سایر Target Systemها را تحت سیاستهای مشخص مدیریت کند.
قابلیتهایی مانند Real-Time Session Monitoring، Session Recording، Password Management، Access Control، Audit Trail و مدیریت دسترسی Third Partyها باعث میشوند تیم امنیت Visibility بیشتری نسبت به فعالیت کاربران دارای دسترسی ویژه داشته باشد.
نکته مهم این است که WALLIX Bastion را نباید جایگزین ابزارهای Network Monitoring یا SIEM دانست. وظیفه اصلی این راهکار پاسخ دادن به یک مسئله امنیتی متفاوت است: چه کسی، با چه سطح دسترسی، در چه زمانی و با چه فعالیتی به منابع حیاتی سازمان دسترسی داشته است؟